메뉴 바로가기본문 바로가기

[ipTIME 공유기] 사설 IP 대역에 연결된 공유기에서 VPN 서버 활용하기

2024.08.14조회 58,471

Q위쪽에 다른 공유기가 있는 환경(사설 IP)에서 ipTIME 공유기를 VPN 서버로 쓰려면 어떻게 하나요?
A

위쪽 메인 공유기에서 VPN 포트(L2TP: UDP 500·4500, PPTP: TCP 1723)를 VPN 서버 공유기로 포트포워드하고, Windows에서는 레지스트리 값을 추가한 뒤 접속하면 됩니다.

공유기가 1대 이상 설치된 사설 네트워크에 연결된 공유기를 VPN 서버로 쓰려면, 위쪽 메인 공유기에서 VPN 포트(PPTP: TCP 1723, L2TP: UDP 500, 4500)를 여는 포트포워드 설정이 필요합니다. 아래는 메인 공유기와 VPN 서버 공유기가 모두 ipTIME인 예시입니다.
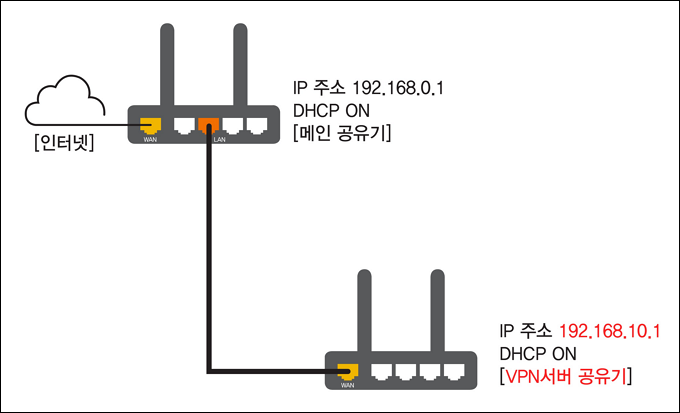
사설 IP 환경 VPN 서버 구성도

※ 위쪽 메인 공유기가 타사 제품이면 해당 제조사에 포트포워드 방법을 문의해 주세요.

STEP 1VPN 서버로 쓸 공유기 설정

  1. VPN 서버로 쓸 공유기에 연결된 PC에서 인터넷 주소 창에 그 공유기의 내부 IP 주소(예: 192.168.10.1)를 입력하고, 로그인 이름·암호·보안문자를 입력해 [로그인] › [관리도구]를 누릅니다. 접속되지 않으면 ipTIME 검색기를 이용해 보세요.
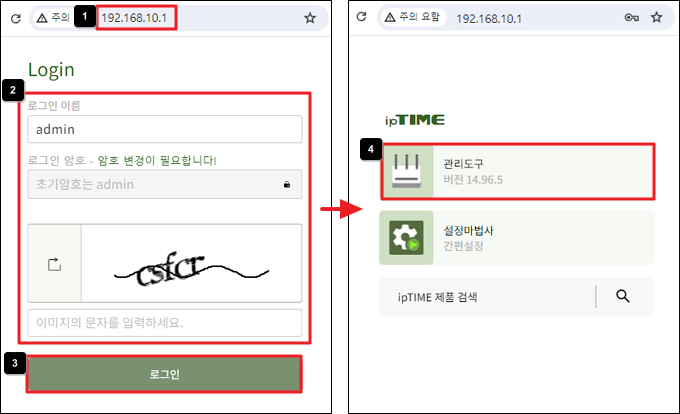
VPN 서버 공유기 관리 화면 접속

아래는 L2TP VPN 서버로 설정하는 예시입니다.

  1. VPN 설정 › PPTP/L2TP 서버설정 › L2TP 서버로 이동합니다.
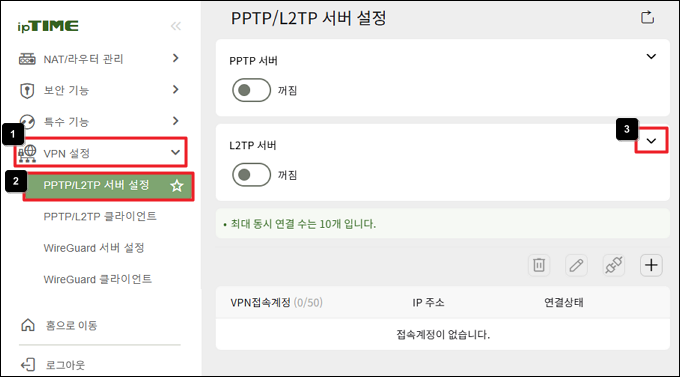
L2TP 서버 메뉴
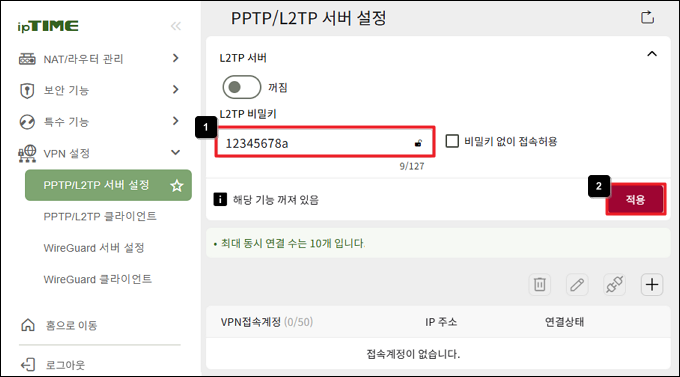
  1. L2TP 비밀키를 입력하고 [적용]을 누릅니다.
L2TP 비밀키 입력
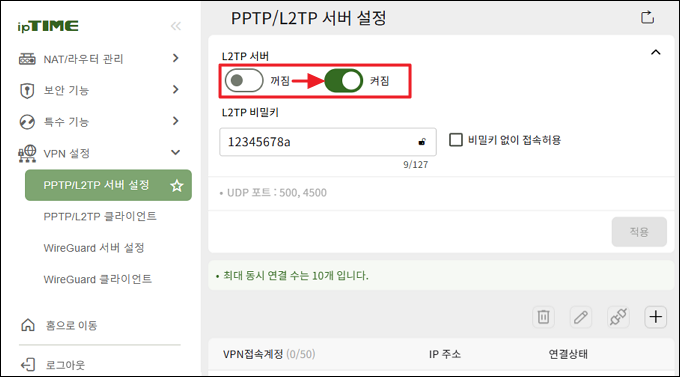
  1. L2TP 서버를 켜짐으로 바꿉니다.
L2TP 서버 켜짐
  1. 오른쪽 아래 추가(+) 아이콘을 눌러 VPN 접속 계정을 추가합니다. (예: 계정 test_1 / 암호 1234)
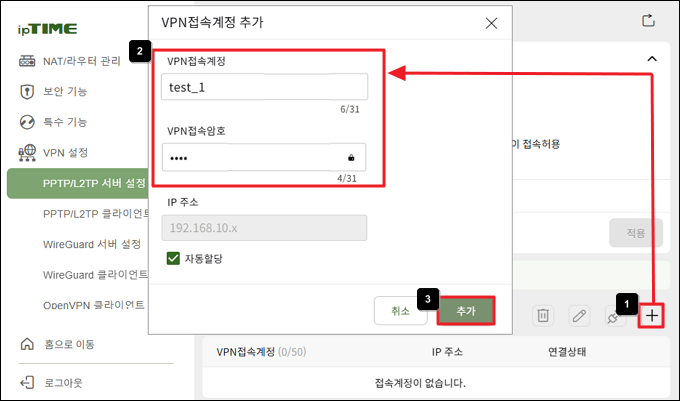
VPN 접속 계정 추가

※ IP 주소는 VPN 계정으로 접속할 때 할당되는 주소입니다. 기본값이면 공유기가 자동으로 분배하며, 특정 IP를 쓰려면 자동 할당 옵션을 해제하고 IP 주소를 입력합니다.

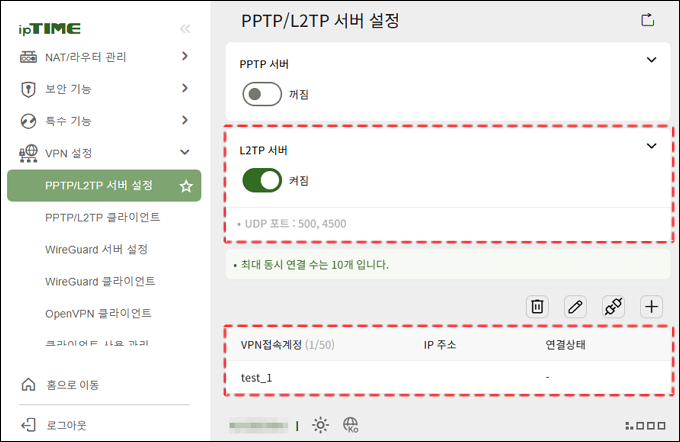
  1. L2TP 서버가 켜지고 계정이 추가된 것을 확인합니다.
L2TP 서버 설정 확인
  1. [인터넷 설정 정보]에서 외부 IP 주소와 기본 게이트웨이를 확인합니다. 외부 IP 주소는 메인 공유기 포트포워드에 쓰이고, 기본 게이트웨이는 메인 공유기의 내부 IP 주소입니다.
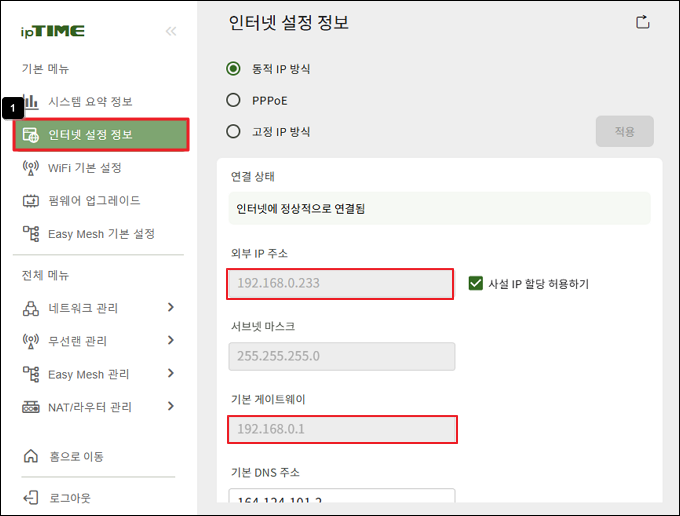
외부 IP 주소와 기본 게이트웨이 확인

STEP 2위쪽 메인 공유기 포트포워드

외부에서 VPN 서버에 접속하려면 VPN 포트를 열어야 합니다. L2TP는 UDP 500, 4500 포트를 엽니다. (예: 메인 공유기 192.168.0.1)

  1. STEP 1에서 확인한 기본 게이트웨이 주소(예: 192.168.0.1)로 메인 공유기 관리 화면에 접속해 로그인합니다.
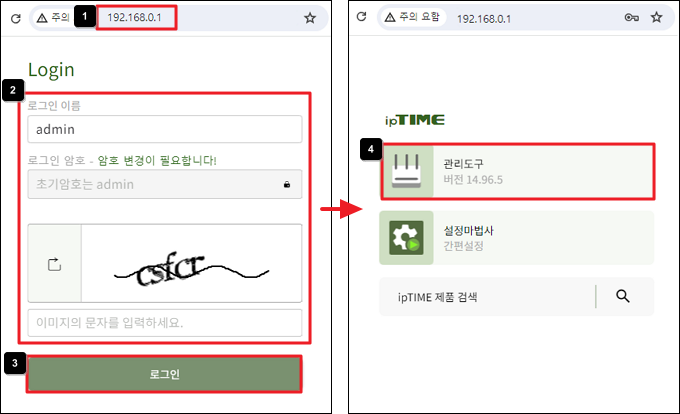
메인 공유기 관리 화면 접속
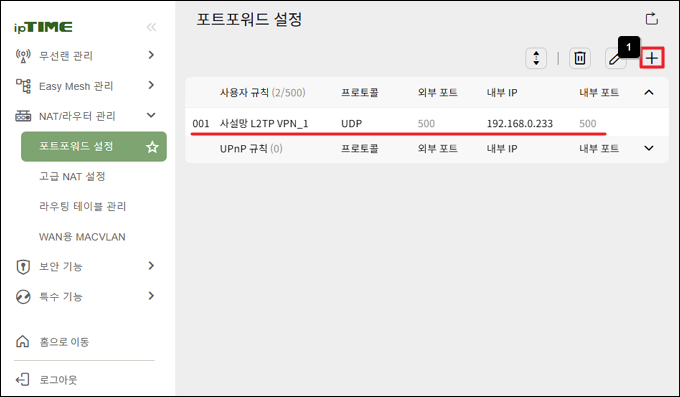
  1. NAT/라우터 관리 › 포트포워드 설정 메뉴에서 추가(+) 아이콘을 누릅니다.
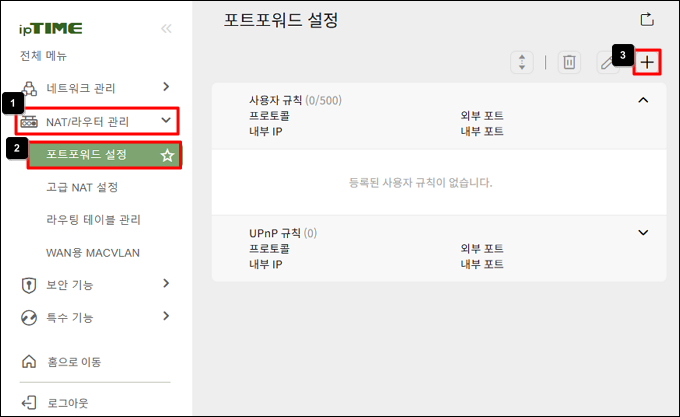
포트포워드 설정 추가
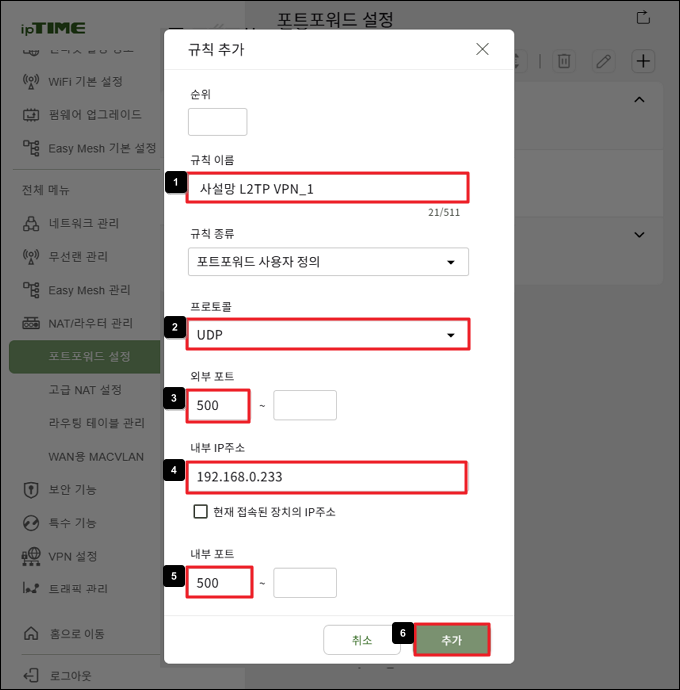
  1. UDP 500을 여는 규칙을 입력하고 [추가]를 누릅니다.
UDP 500 규칙 입력
  • 규칙 이름 : 예) 사설망 L2TP VPN_1
  • 프로토콜 : UDP
  • 외부 포트 / 내부 포트 : 500
  • 내부 IP 주소 : STEP 1에서 확인한 VPN 서버 공유기의 외부 IP 주소 (예: 192.168.0.233)
  1. 규칙이 만들어진 것을 확인하고 다시 추가 버튼을 누릅니다.
첫 번째 규칙 확인
  1. 같은 방법으로 UDP 4500을 여는 규칙(예: 사설망 L2TP VPN_2)을 추가합니다.
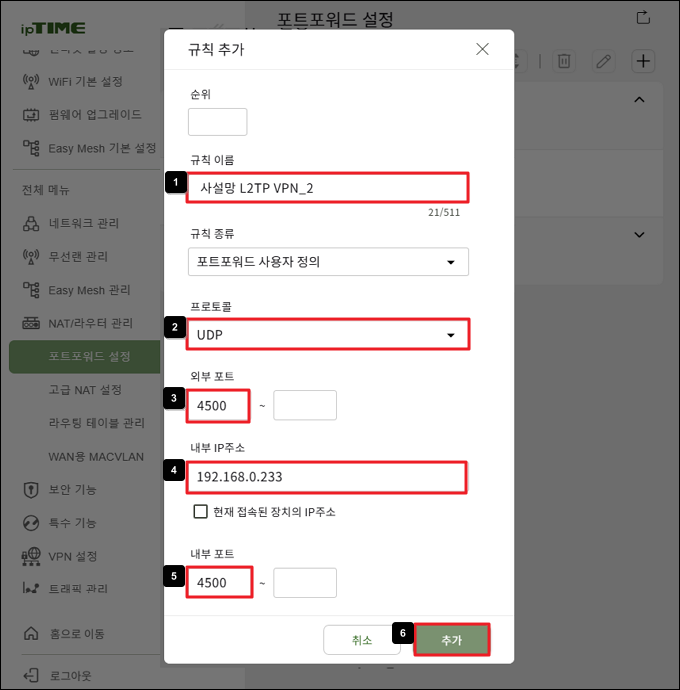
UDP 4500 규칙 입력
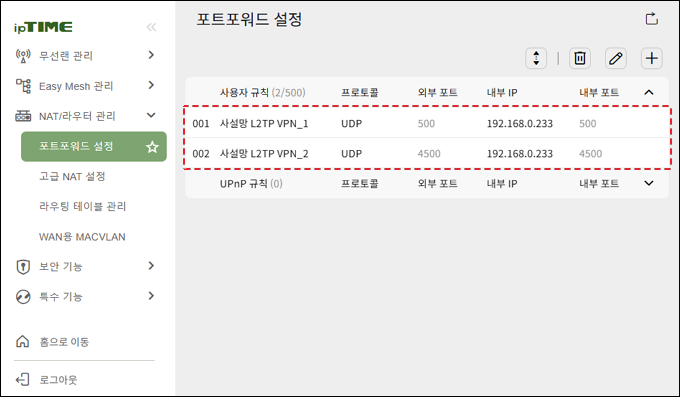
  1. 규칙 2개가 모두 만들어진 것을 확인합니다.
추가된 규칙 2개

※ STEP 1에서 PPTP VPN 서버로 구성했다면 TCP 1723 포트를 여는 규칙을 추가합니다.
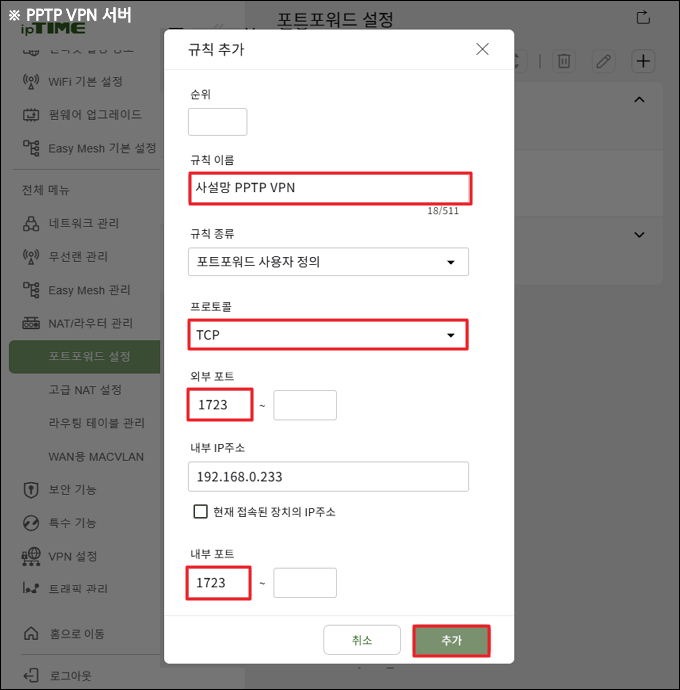
PPTP TCP 1723 규칙
  1. [시스템 요약 정보]에서 메인 공유기의 외부 IP 주소를 확인합니다. VPN 클라이언트는 이 주소로 접속합니다. (예: 100.0.0.2)
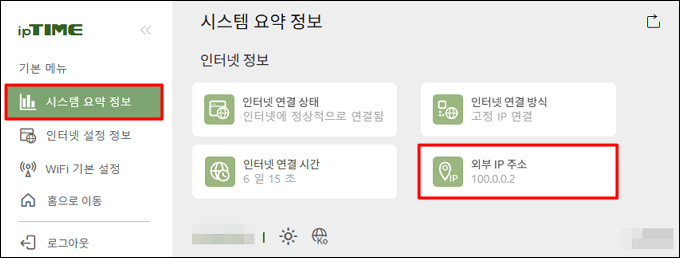
메인 공유기 외부 IP 주소

※ 외부 IP 주소는 바뀔 수 있으므로 ipTIME DDNS 사용을 권장합니다. [ipTIME 공유기 DDNS 설정 방법]

STEP 3외부 Windows PC에서 VPN 접속

Windows는 기본적으로 사설 IP를 가진 L2TP VPN 서버에 연결되지 않으므로, 레지스트리에 AssumeUDPEncapsulationContextOnSendRule 값을 추가한 뒤 연결해야 합니다. (PPTP 서버에 연결할 때는 레지스트리 편집을 건너뛰고 바로 VPN을 연결합니다.)

PC IP 주소 확인
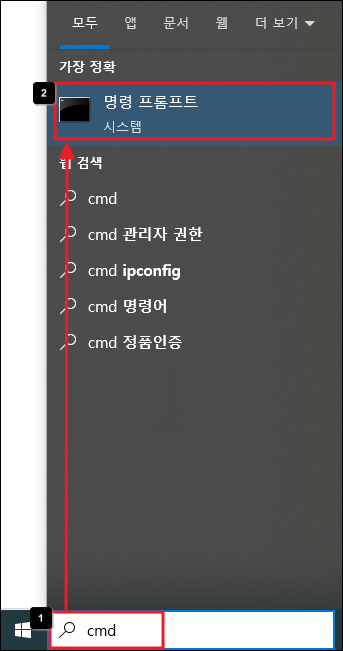
  1. Windows 검색 창에 cmd를 입력해 명령 프롬프트를 엽니다.
cmd 실행
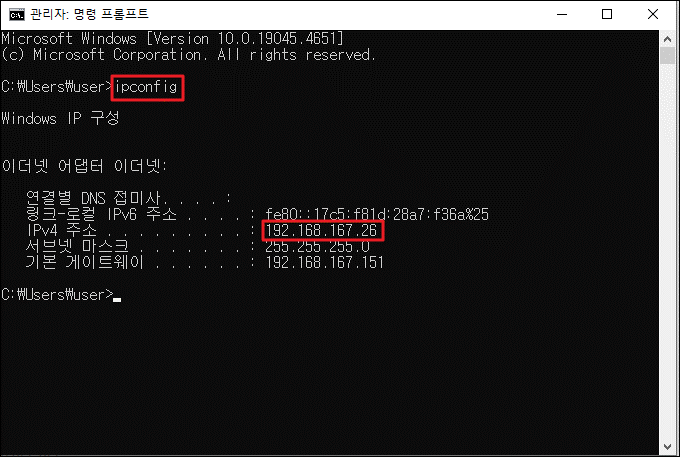
  1. ipconfig를 입력해 IPv4 주소를 확인합니다. (예: 192.168.167.26 → 사설 IP)
ipconfig로 IPv4 확인

※ 사설 IP 대역 : 10.0.0.0 – 10.255.255.255 / 172.16.0.0 – 172.31.255.255 / 192.168.0.0 – 192.168.255.255

레지스트리 편집
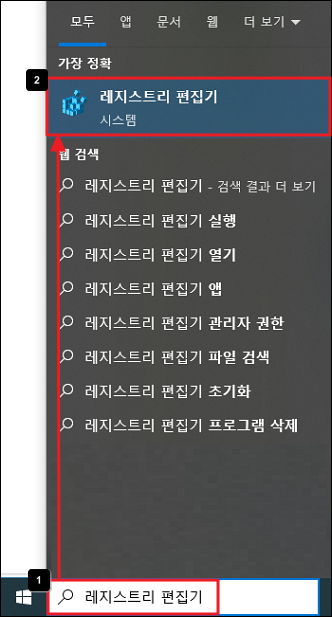
  1. Windows 검색 창에서 레지스트리 편집기를 실행합니다.
레지스트리 편집기 실행
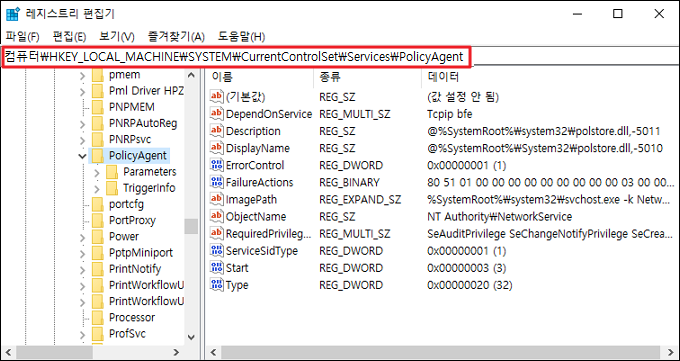
  1. 주소 창에 컴퓨터\HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\PolicyAgent를 입력해 PolicyAgent 폴더로 이동합니다.
PolicyAgent 경로 이동
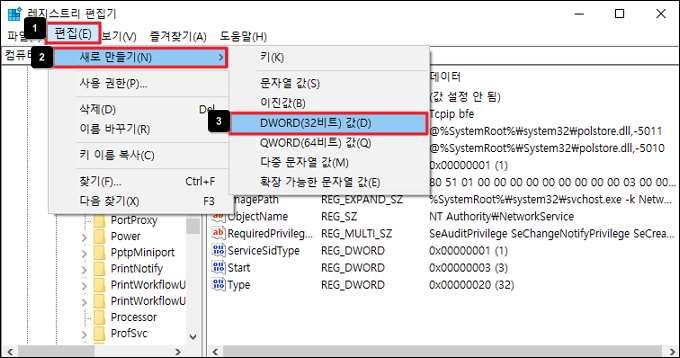
  1. [편집] › [새로 만들기] › [DWORD(32비트) 값]을 누릅니다.
DWORD 값 만들기
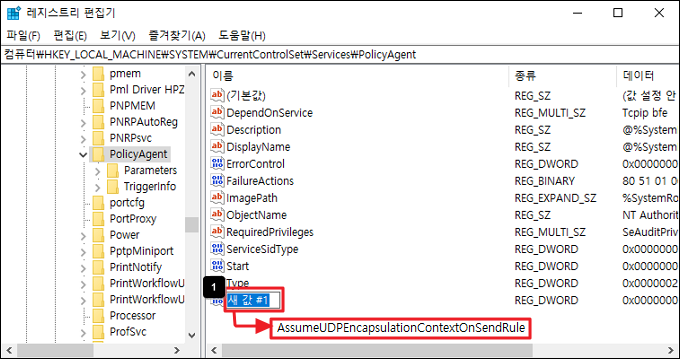
  1. 만든 값의 이름을 AssumeUDPEncapsulationContextOnSendRule로 바꿉니다.
값 이름 변경
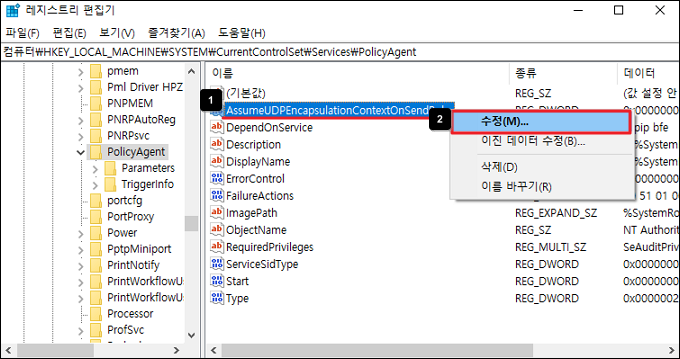
  1. 값을 더블클릭하거나 오른쪽 버튼으로 [수정]을 누릅니다.
값 수정
  1. PC가 사설 IP면 2, 공인 IP면 1을 입력하고 [확인]을 누릅니다. (예: 사설 IP이므로 2)
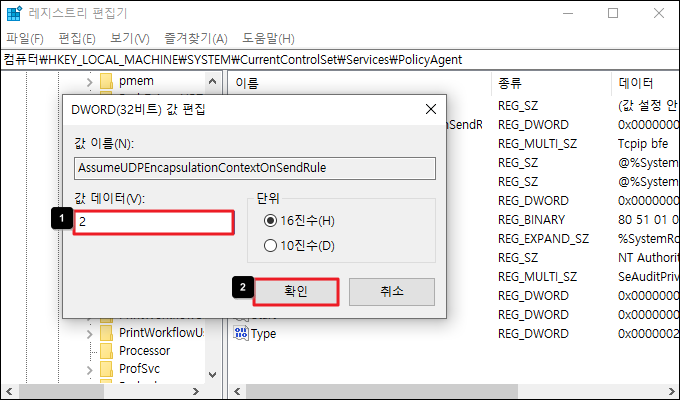
값 2 입력 (사설 IP)
값 1 입력 (공인 IP)
VPN 연결
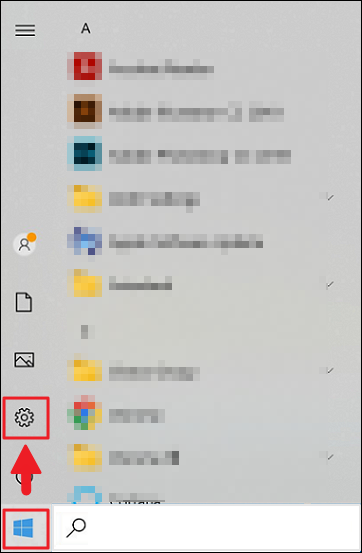
  1. Windows [설정]으로 들어갑니다.
Windows 설정
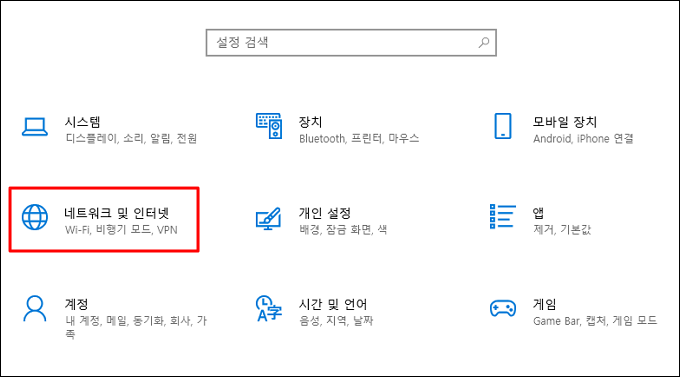
  1. [네트워크 및 인터넷]을 선택합니다.
네트워크 및 인터넷
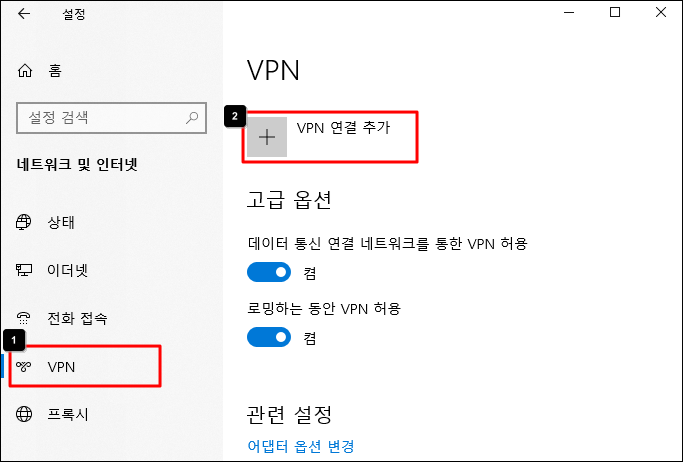
  1. [VPN]에서 [VPN 연결 추가]를 선택합니다.
VPN 연결 추가
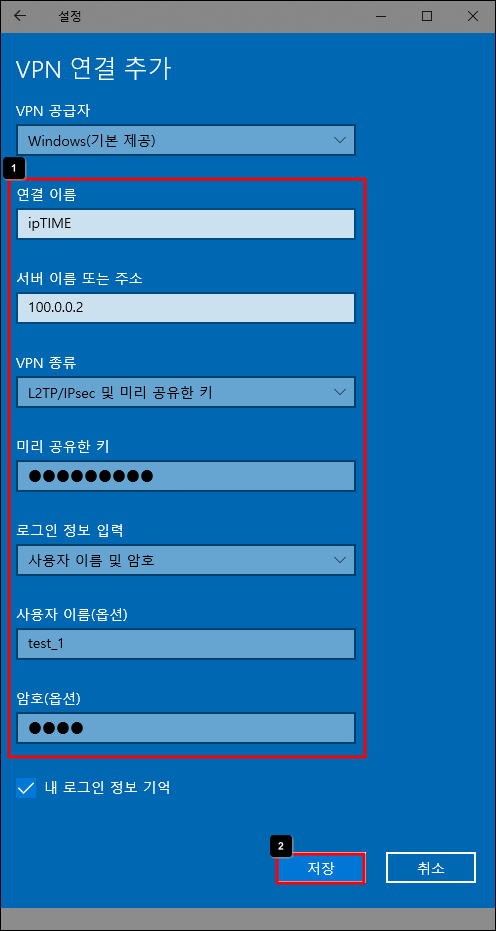
  1. VPN 서버 정보를 입력하고 [저장]을 누릅니다.
VPN 연결 정보 입력
  • 연결 이름 : 임의로 입력합니다.
  • 서버 이름 또는 주소 : STEP 2에서 확인한 메인 공유기의 외부 IP 또는 DDNS (예: 100.0.0.2)
  • VPN 종류 : L2TP/IPsec 및 미리 공유한 키
  • 미리 공유한 키 : STEP 1에서 설정한 비밀키
  • 로그인 정보 유형 : 사용자 이름 및 암호
  • 사용자 이름, 암호 : STEP 1에서 추가한 계정과 암호
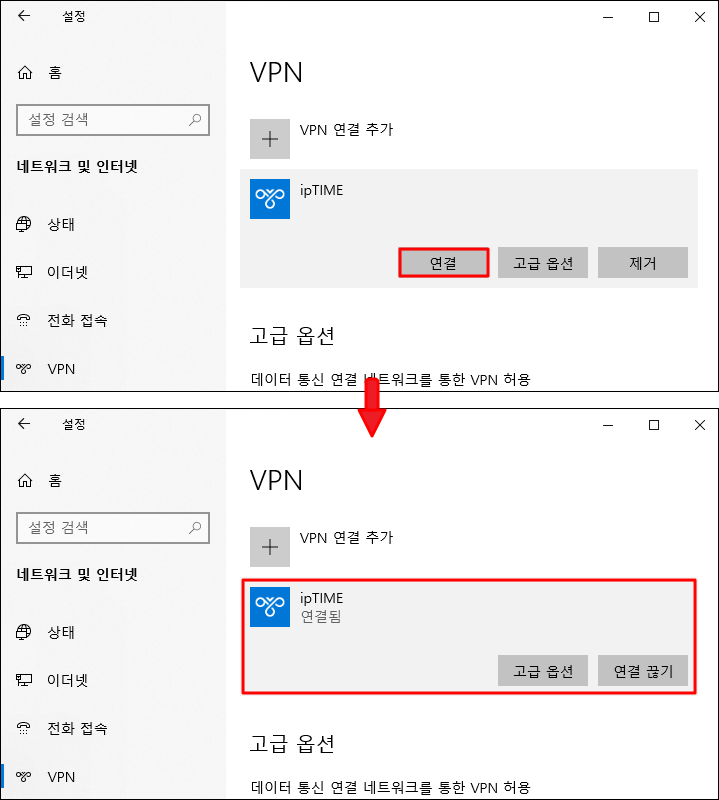
  1. 추가된 VPN을 선택하고 [연결]을 누릅니다.
VPN 연결

※ 15.00.0 이전 펌웨어를 사용한다면 [사설 IP 대역에 연결된 공유기에서 VPN 서버 활용하기]를 참고해 주세요.


자주묻는 질문
자주묻는 질문 게시판
챗봇 상담
설치도우미 바로가기
펌웨어 업그레이드 바로가기
펌웨어 복구도우미 바로가기
ipTIME 검색기 바로가기
EasyMesh 접속기 바로가기
ipDISK ipCloud 바로가기
ipCAM Tools 바로가기
DDNS 관리 바로가기
제  목[ipTIME 공유기] 사설 IP 대역에 연결된 공유기에서 VPN 서버 활용하기
목록보기
Q위쪽에 다른 공유기가 있는 환경(사설 IP)에서 ipTIME 공유기를 VPN 서버로 쓰려면 어떻게 하나요?
A

위쪽 메인 공유기에서 VPN 포트(L2TP: UDP 500·4500, PPTP: TCP 1723)를 VPN 서버 공유기로 포트포워드하고, Windows에서는 레지스트리 값을 추가한 뒤 접속하면 됩니다.

공유기가 1대 이상 설치된 사설 네트워크에 연결된 공유기를 VPN 서버로 쓰려면, 위쪽 메인 공유기에서 VPN 포트(PPTP: TCP 1723, L2TP: UDP 500, 4500)를 여는 포트포워드 설정이 필요합니다. 아래는 메인 공유기와 VPN 서버 공유기가 모두 ipTIME인 예시입니다.

사설 IP 환경 VPN 서버 구성도

※ 위쪽 메인 공유기가 타사 제품이면 해당 제조사에 포트포워드 방법을 문의해 주세요.

STEP 1VPN 서버로 쓸 공유기 설정

  1. VPN 서버로 쓸 공유기에 연결된 PC에서 인터넷 주소 창에 그 공유기의 내부 IP 주소(예: 192.168.10.1)를 입력하고, 로그인 이름·암호·보안문자를 입력해 [로그인] › [관리도구]를 누릅니다. 접속되지 않으면 ipTIME 검색기를 이용해 보세요.
VPN 서버 공유기 관리 화면 접속

아래는 L2TP VPN 서버로 설정하는 예시입니다.

  1. VPN 설정 › PPTP/L2TP 서버설정 › L2TP 서버로 이동합니다.
L2TP 서버 메뉴
  1. L2TP 비밀키를 입력하고 [적용]을 누릅니다.
L2TP 비밀키 입력
  1. L2TP 서버를 켜짐으로 바꿉니다.
L2TP 서버 켜짐
  1. 오른쪽 아래 추가(+) 아이콘을 눌러 VPN 접속 계정을 추가합니다. (예: 계정 test_1 / 암호 1234)
VPN 접속 계정 추가

※ IP 주소는 VPN 계정으로 접속할 때 할당되는 주소입니다. 기본값이면 공유기가 자동으로 분배하며, 특정 IP를 쓰려면 자동 할당 옵션을 해제하고 IP 주소를 입력합니다.

  1. L2TP 서버가 켜지고 계정이 추가된 것을 확인합니다.
L2TP 서버 설정 확인
  1. [인터넷 설정 정보]에서 외부 IP 주소와 기본 게이트웨이를 확인합니다. 외부 IP 주소는 메인 공유기 포트포워드에 쓰이고, 기본 게이트웨이는 메인 공유기의 내부 IP 주소입니다.
외부 IP 주소와 기본 게이트웨이 확인

STEP 2위쪽 메인 공유기 포트포워드

외부에서 VPN 서버에 접속하려면 VPN 포트를 열어야 합니다. L2TP는 UDP 500, 4500 포트를 엽니다. (예: 메인 공유기 192.168.0.1)

  1. STEP 1에서 확인한 기본 게이트웨이 주소(예: 192.168.0.1)로 메인 공유기 관리 화면에 접속해 로그인합니다.
메인 공유기 관리 화면 접속
  1. NAT/라우터 관리 › 포트포워드 설정 메뉴에서 추가(+) 아이콘을 누릅니다.
포트포워드 설정 추가
  1. UDP 500을 여는 규칙을 입력하고 [추가]를 누릅니다.
UDP 500 규칙 입력
  • 규칙 이름 : 예) 사설망 L2TP VPN_1
  • 프로토콜 : UDP
  • 외부 포트 / 내부 포트 : 500
  • 내부 IP 주소 : STEP 1에서 확인한 VPN 서버 공유기의 외부 IP 주소 (예: 192.168.0.233)
  1. 규칙이 만들어진 것을 확인하고 다시 추가 버튼을 누릅니다.
첫 번째 규칙 확인
  1. 같은 방법으로 UDP 4500을 여는 규칙(예: 사설망 L2TP VPN_2)을 추가합니다.
UDP 4500 규칙 입력
  1. 규칙 2개가 모두 만들어진 것을 확인합니다.
추가된 규칙 2개

※ STEP 1에서 PPTP VPN 서버로 구성했다면 TCP 1723 포트를 여는 규칙을 추가합니다.

PPTP TCP 1723 규칙
  1. [시스템 요약 정보]에서 메인 공유기의 외부 IP 주소를 확인합니다. VPN 클라이언트는 이 주소로 접속합니다. (예: 100.0.0.2)
메인 공유기 외부 IP 주소

※ 외부 IP 주소는 바뀔 수 있으므로 ipTIME DDNS 사용을 권장합니다. [ipTIME 공유기 DDNS 설정 방법]

STEP 3외부 Windows PC에서 VPN 접속

Windows는 기본적으로 사설 IP를 가진 L2TP VPN 서버에 연결되지 않으므로, 레지스트리에 AssumeUDPEncapsulationContextOnSendRule 값을 추가한 뒤 연결해야 합니다. (PPTP 서버에 연결할 때는 레지스트리 편집을 건너뛰고 바로 VPN을 연결합니다.)

PC IP 주소 확인
  1. Windows 검색 창에 cmd를 입력해 명령 프롬프트를 엽니다.
cmd 실행
  1. ipconfig를 입력해 IPv4 주소를 확인합니다. (예: 192.168.167.26 → 사설 IP)
ipconfig로 IPv4 확인

※ 사설 IP 대역 : 10.0.0.0 – 10.255.255.255 / 172.16.0.0 – 172.31.255.255 / 192.168.0.0 – 192.168.255.255

레지스트리 편집
  1. Windows 검색 창에서 레지스트리 편집기를 실행합니다.
레지스트리 편집기 실행
  1. 주소 창에 컴퓨터\HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\PolicyAgent를 입력해 PolicyAgent 폴더로 이동합니다.
PolicyAgent 경로 이동
  1. [편집] › [새로 만들기] › [DWORD(32비트) 값]을 누릅니다.
DWORD 값 만들기
  1. 만든 값의 이름을 AssumeUDPEncapsulationContextOnSendRule로 바꿉니다.
값 이름 변경
  1. 값을 더블클릭하거나 오른쪽 버튼으로 [수정]을 누릅니다.
값 수정
  1. PC가 사설 IP면 2, 공인 IP면 1을 입력하고 [확인]을 누릅니다. (예: 사설 IP이므로 2)
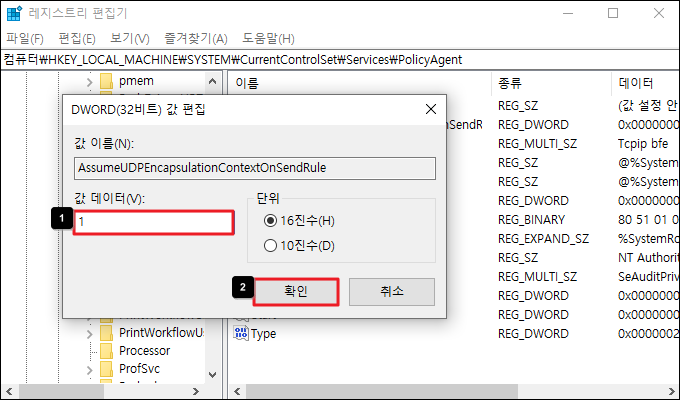
값 2 입력 (사설 IP)
값 1 입력 (공인 IP)
VPN 연결
  1. Windows [설정]으로 들어갑니다.
Windows 설정
  1. [네트워크 및 인터넷]을 선택합니다.
네트워크 및 인터넷
  1. [VPN]에서 [VPN 연결 추가]를 선택합니다.
VPN 연결 추가
  1. VPN 서버 정보를 입력하고 [저장]을 누릅니다.
VPN 연결 정보 입력
  • 연결 이름 : 임의로 입력합니다.
  • 서버 이름 또는 주소 : STEP 2에서 확인한 메인 공유기의 외부 IP 또는 DDNS (예: 100.0.0.2)
  • VPN 종류 : L2TP/IPsec 및 미리 공유한 키
  • 미리 공유한 키 : STEP 1에서 설정한 비밀키
  • 로그인 정보 유형 : 사용자 이름 및 암호
  • 사용자 이름, 암호 : STEP 1에서 추가한 계정과 암호
  1. 추가된 VPN을 선택하고 [연결]을 누릅니다.
VPN 연결

※ 15.00.0 이전 펌웨어를 사용한다면 [사설 IP 대역에 연결된 공유기에서 VPN 서버 활용하기]를 참고해 주세요.


목록보기

경기도 용인시 기흥구 죽전로 15 6층 (보정동, 벤포스타2빌딩 6층)

통신판매업신고번호 : 용인 기흥 제 388호
사업자등록번호 : 129-81-44050 | 대표자 : 김인

ALL contents are copyright 2004-EFM Networks Co
All right reserved